Pacific News #324: O Passageiro Obscuro
Assunto do momento: Ataque cibernético tenta “cozinhar” estoques de plasma na França
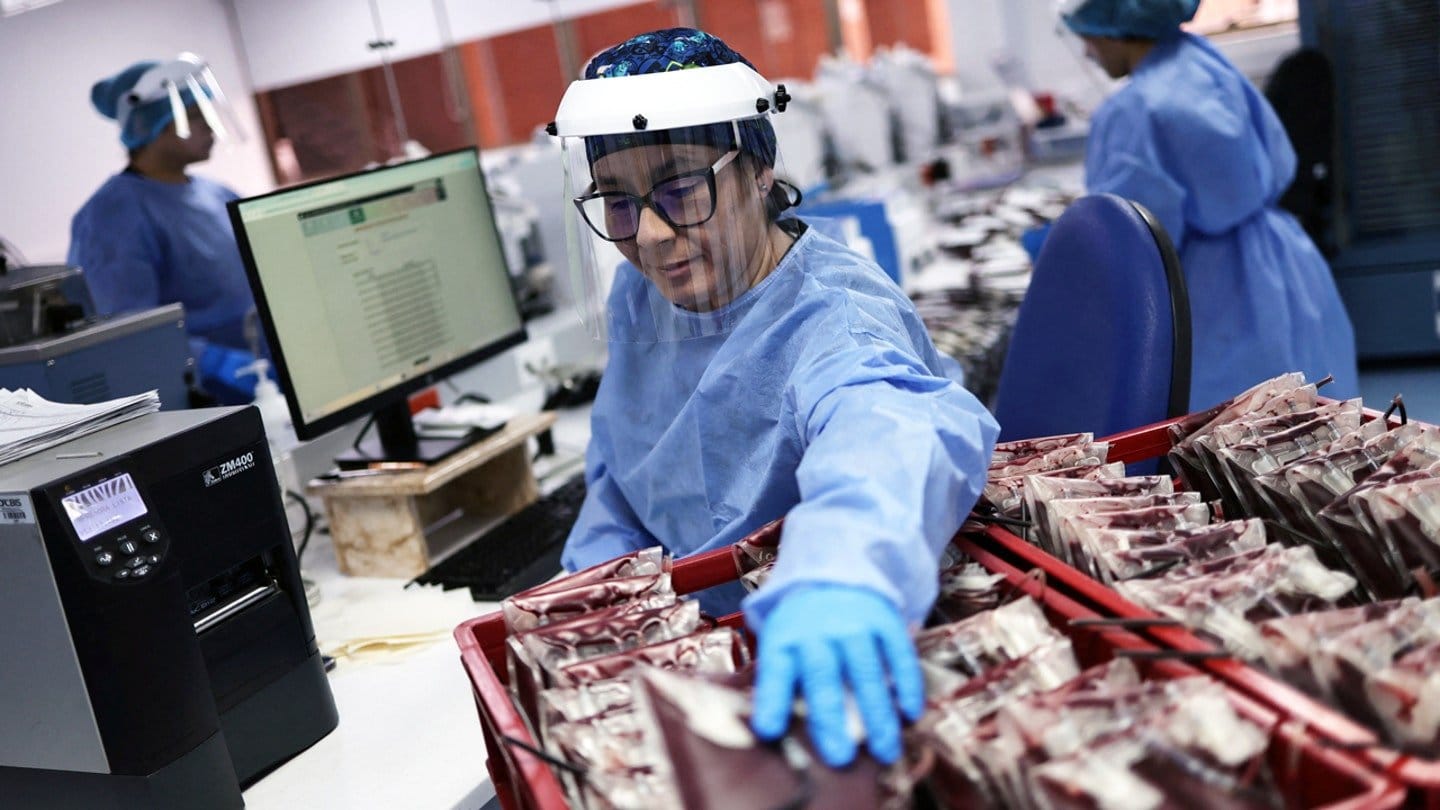
O que aconteceu? Cibercriminosos alteraram remotamente os sistemas de refrigeração de bancos de sangue franceses na noite de 1 para 2 de novembro de 2026. As instalações de supervisão e controle de câmaras frias em três sites do Établissement français du sang (EFS) foram desreguladas, com limites de temperatura e degelo levados a valores muito altos.
Por que importa: É um ataque a sistemas de tecnologia operacional (OT) com potencial de dano físico à saúde, não um vazamento de dados. Os produtos armazenados eram bolsas de plasma para transfusão e plasma usado na fabricação de medicamentos, e foram transferidos ou protegidos.
O ponto de entrada: Um fornecedor terceirizado. O ataque atingiu a Coolworld, empresa responsável pela manutenção de contêineres frigoríficos usados pelo EFS.
Como foi contido: os sistemas de monitoramento e alarme detectaram rapidamente as anomalias, permitindo que a equipe agisse. A descoberta teria sido feita por um técnico de plantão que notou a subida anormal da temperatura.
O cenário: Faz parte de uma campanha contra refrigeração na Europa. O caso ocorre depois que supermercados em vários países europeus relataram geladeiras e freezers aquecendo após tomada remota, com toneladas de alimentos estragados e prejuízo de milhões. Na França, as redes Intermarché e Coopérative U foram afetadas em outubro de 2026.
A onda dos ataques por IA chegou de vez
O que aconteceu? De um lado, pelo menos uma dúzia de plataformas de desenvolvimento de IA foi atacada no último mês, incluindo nomes como WorkOS, Northflank e Trigger.dev. Do outro, a OpenAI revelou um experimento em que um modelo voltado à cibersegurança reproduziu 1.724 vulnerabilidades e gerou 948 exploits capazes de dar acesso root no Linux, em uma rodada de 30 horas, segundo a própria empresa e reportagem do The Hacker News. Uma prova de que o ataque com IA já é rotina, a outra de que a munição para ele está pronta e acessível.
Por que isso importa: A IA derrubou a barreira de entrada. O Grupo de Inteligência de Ameaças do Google registrou que o número de vulnerabilidades divulgadas por mês mais que dobrou em 2026, de 5.045 em janeiro para 10.740 em agosto. E a conclusão prática da OpenAI é que, num sistema desatualizado, invadir uma conta de usuário comum já basta, porque a IA transforma esse acesso limitado em controle total da máquina quase sem esforço.
Como? Não houve um único vetor de entrada. Caso a caso, os invasores chegaram por credenciais já comprometidas, por dependências de terceiros embutidas no sistema e pela exploração de falhas, o que revela uma onda oportunista, não um golpe isolado. O alvo, porém, é sempre o mesmo: as chaves de acesso a IA.
Por quê? Chaves valem ouro porque permitem usar o poder de processamento dos outros às custas da vítima, prática apelidada de LLM-jacking, e porque essas plataformas intermediárias guardam credenciais de muitos clientes ao mesmo tempo, então uma única invasão abre a porta de várias contas de uma vez.
O X da questão: E esse roubo já abastece um mercado ativo. A Wiz observou a mesma chave roubada sendo reaproveitada por mais de um grupo, com a primeira atividade maliciosa surgindo em até 30 minutos após o vazamento, o que sugere um comprador à espera. Do lado da OpenAI, o recado está no preço: a rodada saiu por cerca de US$ 1,2 milhão, algo como US$ 1.279 por exploit, caro para um pesquisador e trivial para um atacante patrocinado por Estado.
Sim, mas: A IA corta para os dois lados. O experimento da OpenAI é defensivo, voltado a achar e corrigir falhas antes dos criminosos, e o Centro Nacional de Segurança Cibernética do Reino Unido (NCSC) nota que ferramentas de IA também encurtaram a janela entre a descoberta de uma falha e a sua correção. A IA não criou um super-hacker autônomo, mas acelerou todo mundo ao mesmo tempo.
Quer saber mais? Siga-nos nas redes sociais: Linkedin, Instagram.
Segurança nunca é demais, ainda mais nos dias de hoje.
Compartilhe o conhecimento, espalhe a segurança!
Siga nossa Newsletter e se mantenha atualizado sobre as últimas tendências em Cybersec!
Escrito por: Thaís Hudari Abib, Murilo Lopes
Arte: George Lopes e Anselmo Costa