Pacific News #325: A Dama de Vermelho
Assunto do momento: CEO da Nvidia pode ter caído em um honeytrap a serviço da China
O que aconteceu: Jensen Huang, CEO da Nvidia, admitiu um caso extraconjugal em comunicado aos funcionários no domingo, depois que autoridades de inteligência dos EUA concluíram que a pessoa com quem ele se envolveu, Alice Huang, executiva da Megaspeed e cliente da Nvidia, seria um ativo do serviço de inteligência chinês usado para coletar informações sobre ele. Huang pediu desculpas, não citou Alice pelo nome, e o conselho da Nvidia abriu uma investigação independente, mantendo-o no cargo.
Como o acesso foi construído: A aproximação correu por dentro de uma relação comercial legítima que virou pessoal. A Megaspeed teria encomendado cerca de 2 bilhões de dólares em GPUs da Nvidia, e os dois circulavam juntos em eventos do setor desde 2024. Se a acusação de espionagem se confirmar, é um roteiro de honeytrap, a camada humana da segurança, onde confiança e intimidade abrem portas que pareciam intransponíveis.
O pano de fundo: Washington bloqueia a exportação dos chips de ponta, as linhas Blackwell e Rubin, por risco de uso militar, e só libera modelos inferiores (como H20 e H200) sob licença e com uma fatia da receita indo para o governo dos EUA. Por isso o caso pesa ainda mais. A Megaspeed teria conseguido justamente os chips avançados e proibidos, por rotas que driblam o controle, como data centers alugados fora da China. O que estava em jogo não era um cliente comum, era acesso a tecnologia que os EUA tentam manter fora do alcance de Pequim.
Por que isso importa: O caso nos lembra que a maior superfície de ataque de uma empresa pode ser um relacionamento, não um sistema. Fornecedor, cliente e parceiro são vetores, e vínculos pessoais ampliam o acesso. Controle de exportação, vetting de quem senta à mesa e proteção de executivos deixam de ser tema jurídico e viram tema de segurança.
Sim, mas: Precisamos separar o confirmado das especulações. O caso extraconjugal foi confirmado pelo próprio Huang. Não há confirmação, entretanto, que Alice fosse de fato espiã e que algum segredo tenha vazado. A acusação de espionagem vem de fontes de inteligência não identificadas, a China chama de infundada e o próprio conselho da Nvidia disse não acreditar que ela tenha obtido informação confidencial.
Saiba mais: o assunto também virou pauta do Congresso. Três presidentes de comissões da Câmara pediram que Huang compareça a uma reunião fechada em 18 de novembro para explicar o contato e os protocolos antiespionagem da Nvidia, com resposta esperada até 11 de novembro. O desfecho, às vésperas do balanço trimestral da Nvidia em 17 de novembro, é o próximo capítulo a acompanhar.
PF eleva nível de proteção no maior porto do Brasil após possível ataque cibernético
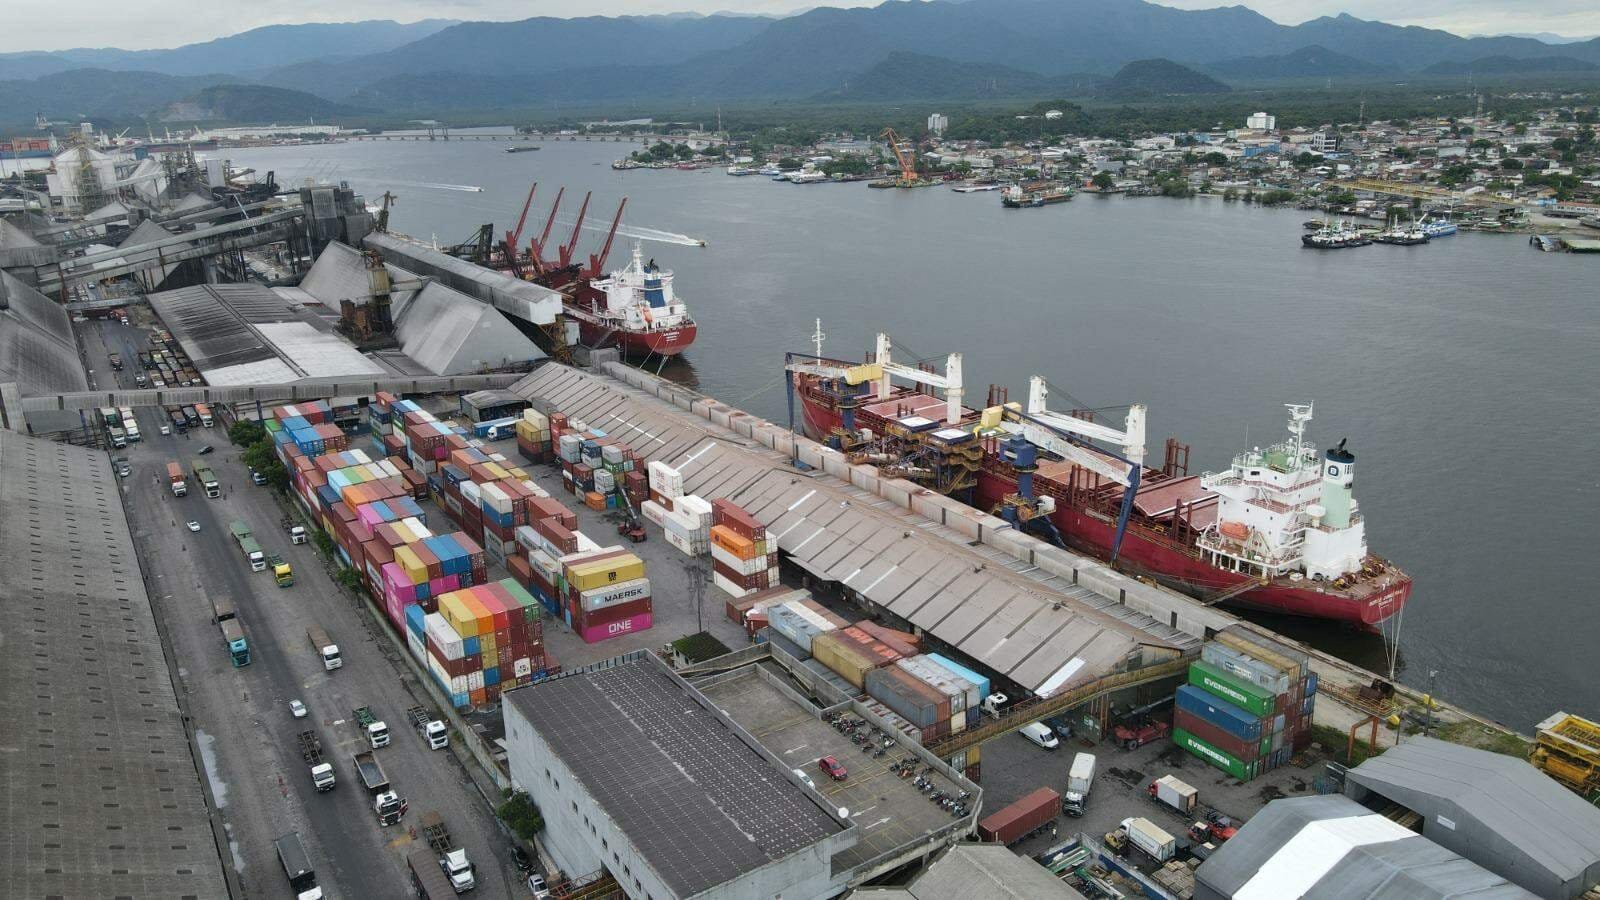
O que aconteceu? O sistema informatizado da Autoridade Portuária de Santos (APS), que administra o maior porto do Brasil, sofreu uma queda total dos servidores a partir da última sexta-feira, após uma oscilação na rede elétrica. Há suspeita de ataque cibernético, com relatos de que hackers pediram dinheiro para restabelecer o sistema, apesar de a APS dizer que a causa ainda está em investigação e que não foi possível determinar o alcance nem se houve acesso a dados.
Por que importa: O problema atingiu o site, os sistemas internos e os serviços utilizados por clientes e usuários. A APS garantiu que não há risco de paralisação nas operações portuárias, embora possa haver lentidão e demora no atendimento administrativo.
Saiba mais: A Comissão Estadual de Segurança Pública nos Portos, Terminais e Vias Navegáveis (Cesportos) elevou o nível de proteção do porto. O nível II é determinado quando há riscos à segurança das operações. Nessa situação, o controle de acesso à zona portuária e a quantidade de inspeções nas cargas aumentam. O medidor pode chegar até o nível III.
Papo Rápido
@Ataques
SIGNAL: A Google DeepMind usou um sistema de IA chamado AlphaProof Code para verificar formalmente garantias de segurança selecionadas do Signal Protocol, que também é base, em forma modificada, do Google Messages e do WhatsApp. A DeepMind descreve o AlphaProof Code como um framework agêntico que combina expertise humana com um fluxo de trabalho multimodelo de IA. O trabalho foi um projeto de pesquisa de quatro semanas. (Wired)
SPYWARE: Um relatório da iVerify mostra que os ataques de spyware estão ficando menos seletivos e atingindo gente comum, não só alvos de alto valor como jornalistas e autoridades. Entre os casos de notificação de ameaça da Apple apareceram perfis sem qualquer motivo aparente para serem espionados, como a esposa de um motorista de ônibus e um motorista de limusine. O motivo é uma mudança de autoria, onde três em cada quatro detecções de 2026 foram de criminosos atrás de credenciais e criptomoedas, não de atores estatais. (Cyberscoop)
SSHOLE: Atacantes começaram a explorar o SSHole (CVE-2026-123158), uma falha no OpenSSH, menos de nove horas depois da divulgação. O bug permite que um invasor sem credenciais faça login em contas configuradas sem senha utilizável, enviando uma senha absurdamente longa que confunde a verificação do OpenSSH e a interpreta como autenticação bem-sucedida. Atinge sistemas Linux com a biblioteca musl e PAM desativado. A correção está na versão 10.6p2. (TheHackerNews)
@Atualizações
AIRFLOW: Uma falha crítica no Apache Airflow (CVE-2026-68982) permite execução remota de código sem qualquer autenticação em instalações que usam o CeleryExecutor. Na prática, quem conseguir escrever no broker do Celery pode forjar uma mensagem de callback, que não passa por nenhuma verificação de assinatura, e fazer um worker importar e rodar qualquer função Python, incluindo comandos de sistema. O ataque não precisa de login, DAG ou token válido, e nem aparece na interface do Airflow. A falha afeta versões anteriores à 3.4.0, que traz a correção, então a recomendação é atualizar. (GBHackers)
BARRACUDA: Duas falhas no Barracuda Email Security Gateway, o appliance de filtragem de e-mail, podem ser encadeadas para rodar comandos como root, sem nenhum login. A CVE-2026-116606 deixa um atacante sem autenticação restaurar um backup de configuração adulterado, e a CVE-2026-111560executa o código, usando o acesso que o bypass concede. A Barracuda liberou correção na versão 9.4.0.030 ou posterior. (TheHackerNews)
@Mundo
GELADEIRAS: A França atribuiu formalmente ao Irã o ciberataque que, em outubro, atingiu os sistemas de refrigeração de cerca de 700 supermercados pelo país. O chanceler Jean-Noël Barrot apontou a Guarda Revolucionária Islâmica como responsável e classificou o caso como o primeiro grande ciberataque de sabotagem em território francês, chamando-o de “escopo e agressividade sem precedentes”. Paris convocou o embaixador iraniano e prometeu buscar sanções em nível europeu. (TheWashingtonPost)
Quer saber mais? Siga-nos nas redes sociais: Linkedin, Instagram.
Segurança nunca é demais, ainda mais nos dias de hoje.
Compartilhe o conhecimento, espalhe a segurança!
Siga nossa Newsletter e se mantenha atualizado sobre as últimas tendências em Cybersec!
Escrito por: Thaís Hudari Abib, Murilo Lopes
Arte: George Lopes e Anselmo Costa